

Apple装うフィッシング再び - 偽サイトはいずれもHTTPS対応
フィッシング対策協議会は、8月24日に続いて再び「Apple」を装うフィッシング攻撃の報告を受けていることから注意喚起を行った。複数確認されたフィッシングサイトは、いずれも暗号化通信へ対応していたという。
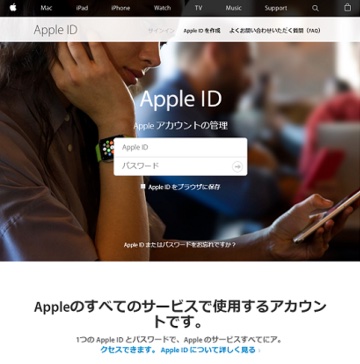
誘導先のフィッシングサイト(画像:フィ対協)
今回確認されたフィッシング攻撃は、実在しない領収書をメールで送りつけて不安を煽り、支払いのキャンセルフォームに見せかけて偽サイトへ誘導する手口。
メールでは3種類のURLを使い分け、偽サイトへ誘導。さらに誘導先から10件のURLへと転送を行っていた。
最終的にたどり着くフィッシングサイトは、いずれも、HTTPSによる暗号化通信に対応。正規サイトに見せかけるため、サブドメインに「appleid.com」の文字列を含ませていた。
同協議会によれば、8月30日の時点でフィッシングサイトが稼働しており、閉鎖に向けてJPCERTコーディネーションセンターへ調査を依頼。類似した攻撃へ注意するよう呼びかけている。
(Security NEXT - 2017/08/30 )
 ツイート
関連リンク
PR
関連記事
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
教職員メルアカに不正アクセス、スパムの踏み台に - 日大法学部
万博出演者の個人情報などが流出か - 2025年日本国際博覧会協会
メール送信サービスのアクセスキーを第三者が不正利用 - 衣料品会社
顧客の個人情報が流出した可能性 - 淡路島の宿泊施設


