

Apple、特定文字でクラッシュする脆弱性をアップデートで修正
Appleは、Macやスマートデバイス向けにテキスト処理に起因する脆弱性を解消するアップデートをリリースした。
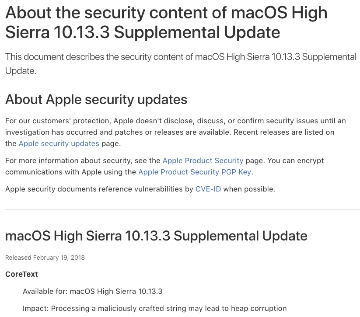
アップデートをリリースしたApple
「macOS High Sierra 10.13.3 Supplemental Update」や「iOS 11.2.6」の提供を開始したもの。
いずれのアップデートも、テキスト処理に起因する脆弱性「CVE-2018-4124」を修正する。
特定のUNICODE文字を処理するとメモリ破壊が生じ、アプリケーションがクラッシュする。問題の文字コードを含んだツイートなど拡散させうようとするなど、脆弱性を悪用する動きも確認されていた。
Macに関しては、「macOS High Sierra 10.13.3」向けのアップデートのみとなっている。また同様の問題を解消するため「tvOS 11.2.6」「watchOS 4.2.3」もあわせてリリースした。
(Security NEXT - 2018/02/20 )
 ツイート
関連リンク
PR
関連記事
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も
「cPanel & WHM」に3件の脆弱性 - いずれも「クリティカル」
「GitLab AI Gateway」にサンドボックス回避の脆弱性 - コマンド実行のおそれ
「Chrome」がアップデート - 脆弱性11件を解消
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も


