

一太郎シリーズに脆弱性、細工された「.xls」ファイルなどでコード実行のおそれ - 悪用は未確認
ジャストシステムの「一太郎シリーズ」に複数の脆弱性が含まれていることが明らかになった。細工されたExcelファイルなどを開くと、任意のコードを実行されるおそれがあるという。
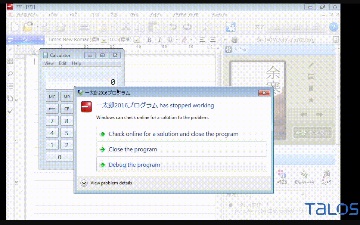
脆弱性の実証動画(画像:Cisco Talos)
同シリーズの法人向けや個人向け製品、体験版などに脆弱性「CVE-2017-2790」「CVE-2017-2791」が含まれていることが明らかになったもの。
Officeで利用する「.xls」「.ppt」ファイルを開いた際に、バッファオーバーフローが生じるおそれがある。
また一太郎のファイル形式「.jtd」を開いた際にバッファオーバーフローが発生する「CVE-2017-2789」が存在。ジャストシステムでは、いずれも悪用することで、アプリケーションを異常終了させることが可能と説明している。
一方脆弱性を発見、報告したCisco SystemsのTalosセキュリティインテリジェンス&リサーチグループでは、脆弱性に関する詳細情報を公開。これら脆弱性を悪用することで任意のコードを実行できると指摘した。
脆弱性を用いることで、リモートより計算機アプリを起動できることを示し、その様子を示す動画を公開。今回の脆弱性が悪用された形跡は観測していないという。
脆弱性は、同グループがジャストシステムへ報告。JPCERTコーディネーションセンターが調整を実施。ジャストシステムでは、脆弱性を解消するアップデートモジュールを公開した。
影響を受ける製品は以下のとおり。「一太郎ビューア」は影響を受けないとしている。
一太郎2016
一太郎2015
一太郎Pro 3
一太郎Pro 2
一太郎Pro
一太郎Government 8
一太郎Government 7
一太郎Government 6
一太郎2011 創
一太郎2011
一太郎2010
一太郎ガバメント2010
(Security NEXT - 2017/02/27 )
 ツイート
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


