

シマンテック、ホスティング事業者向けに新サービス - SSL証明書の利用拡大目指す
シマンテックは、ウェブサイト向けSSL証明書の利用拡大を目指す「Encryption Everywhere」の国内展開を開始した。
記者説明会に登壇したWebsite Security営業本部長の平岩義正氏(画面左)とプロダクトマーケティングマネージャーの林正人氏(同右)
同社では、正規の全ウェブサイトにおいてトラフィックの暗号化を目指すとし、ホスティング事業者が、SSL証明書の販売サービスをメニューへ容易に導入できるソリューションを展開するもの。利用者にとっても、従来より簡単な作業でSSL証明書を利用できるようになるという。
NPOやSaaSベンダー、他認証局などから無料や低価格のSSL証明書が提供されるケースが増えているが、同ソリューションでは、APIによってホスティング事業者が「ドメイン(DV)証明書」「企業認証(OV)証明書」「EV証明書」のアップグレードパスが提供できる点をアピール。
販売価格は、あくまでホスティング事業者が決定するものとしているが、ドメイン(DV)証明書を無償で提供するケースもあり、他ベンダーとサービス面やブランドによって差別化を図りたい考え。
また暗号化通信をすでに導入しているサイトは、全体の3%にとどまるが、同社では検索エンジンが暗号化通信を評価のひとつとしている点や、HTTP/2によって高速化できる点など市場環境の変化を指摘。暗号化、さらに実在確認、より高い認証と3段階でウェブトラフィックの暗号化を推進する。
暗号化通信ではセキュリティ製品によりトラフィックがチェックできず、正規サイトの改ざん被害によって、マルウェアが侵入するリスクも懸念されるが、同社ではEV SSL証明書利用者に改ざん検知や脆弱性診断サービスなどを標準で提供している点を強調。これらも含めてウェブサイトのセキュリティ強化を訴えていきたいとしている。
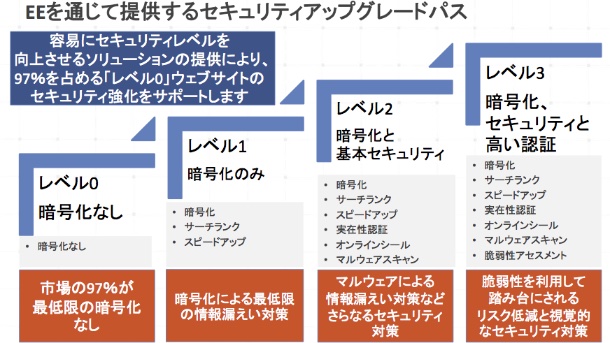
同社が提供するアップグレードパス
(Security NEXT - 2016/08/30 )
 ツイート
PR
関連記事
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
会員サイトやアプリにPWリスト攻撃 - 富士急ハイランド
不正アクセスで電子ギフトが不正発行 - ギフティ
従業員の個人情報が流出した可能性 - ドトールコーヒー
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局


