

約5年前から続く国内企業へのサイバー攻撃「砂嵐大作戦」 - 海外政府が関与か
日本国内の基幹産業に対し、海外政府の関与も疑われるサイバー攻撃が約5年にわたり展開されているとの調査結果を米Cylanceが発表した。
同社は、これまで独立していると見られてきた攻撃が、ひとつの組織により統率された攻撃であるとし、一連のキャンペーンを「砂嵐大作戦(Operation Dust Storm)」としてまとめた。海外政府が関連している可能性もある。
日本や韓国、東南アジア、欧米などの重要産業を狙う長期間にわたるキャンペーンが展開されてきたなかで、日本の重要インフラや資源分野の事業者を対象に継続的な攻撃が行われているという。
最初の攻撃は2010年はじめごろと見られ、発電、エネルギー、金融、運輸、建設などに対する侵害があり、情報漏洩といった被害が発生していると指摘している。
同社は、同作戦において、東日本大震災に便乗した攻撃でジャストシステムのワープロソフトである一太郎において当時ゼロデイ状態だった脆弱性「CVE-2013-5990」を活用していた形跡も確認したとしている。
またAdobe Flash PlayerやInternet Explorerのゼロデイ脆弱性を活用してきたほか、Androidを用いて組織へ進入していたケースも確認した。
攻撃グループの活動はよりエスカレートしている状況で、現在は国内企業や大手石油およびガス会社、国内大手自動車メーカーなど、攻撃対象をより細分化しており、攻撃が進行中の可能性が高いとしている。
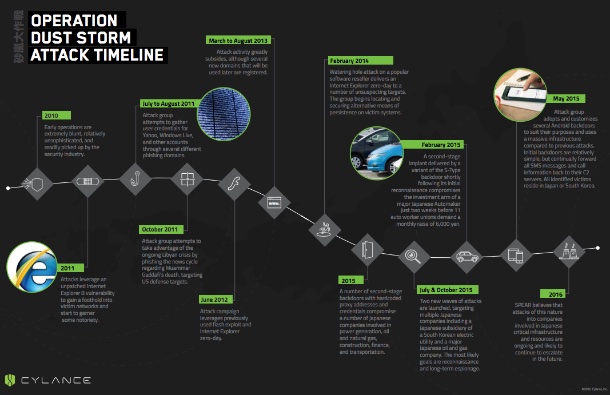
攻撃の流れ(画像:Cylance)
(Security NEXT - 2016/02/25 )
 ツイート
関連リンク
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


