

11月のフィッシング攻撃は報告、URLともに過去2番目の規模
フィッシング対策協議会は、11月のフィッシング攻撃に関する報告状況を取りまとめた。報告数、悪用されたURLともに過去2番目に多い件数となっている。
同協議会によれば、同月に寄せられたフィッシング攻撃の報告は17万8593件。1日あたり5953.1件の報告が行われた。18万1443件と過去最高を記録した10月からは1.6%減となったものの、7月の17万7855件を上回り、過去2番目に多い件数となっている。
フィッシングサイトに悪用されたURLは、前月から約8.1%増となる7万7109件。1日あたり2570.3件となった。8月の8万5768件に次いで2番目に多い。ランダムな文字列をサブドメインに設定し、リダイレクト用の使い捨てURLとして用いるケースが全体の約35.6%と3分の1を超えており、増加傾向にあるという。
フィッシングサイトに悪用されたトップレベルドメインは「.com」が約42.5%で最多。次いで約36.4%の「.cn」が多かった。「.top(約9.1%)」「.co(約1.8%)」「.goog(約1.5%)」「.chou(約1.5%)」が続く。
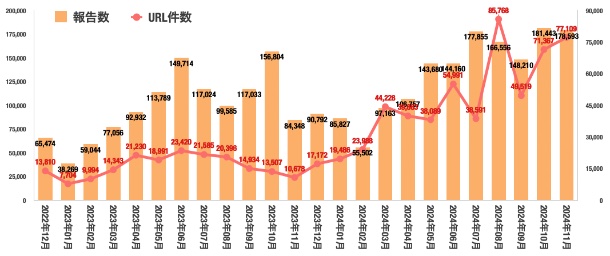
フィッシング攻撃の報告数とURLの推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2024/12/19 )
 ツイート
関連リンク
PR
関連記事
会員管理システムに不正アクセス、個人情報が流出 - ブックオフ
委託業務で個人情報を誤送付、操作ミスで - TOPPAN
納税プレゼントキャンペーンのアンケートで不備、個人情報閲覧可能に - 鴨川市
システムに不正アクセス、顧客への不審メールで判明 - アバハウス
ローソンIDと予約サービスに不正アクセス- 個人情報が流出
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局


