

11月のフィッシング攻撃は報告、URLともに過去2番目の規模
11月に報告されたドメイン名は1万1700件にのぼった。このうち4分の3にあたる8777件は、報告回数が10回以下だという。URL件数に占める割合としては約14.8%と2割に満たない。
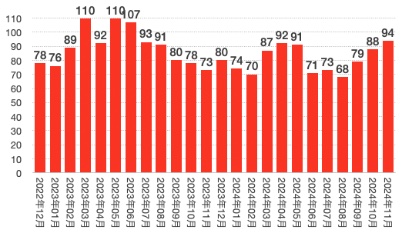
フィッシング攻撃に悪用されたブランド件数推移(グラフ:フィ対協の発表をもとに独自に作成)
一方報告回数が100回以上あったドメイン名は240ドメインと少ないものの、URL件数に占める割合は約45.3%と半数近くにのぼった。
URLの認証情報やサブドメイン名にランダム文字列を記載する手口はもちろん、メーラー上で表示されない文字コードや、正規のURLをメールの本文に埋め込んだり、Unicode文字列でURLを記載するケースが引き続き確認されており、迷惑メールフィルターや解析ツールの検知の回避を狙った手口が横行している。
同月に悪用が確認されたブランドは94件。前月の88件から6.8%増加となった。カテゴリ別に見ると「金融関連」が23件、「クレジット、信販関連」が22件、「通信事業者、メールサービス関連」が11件、「配送関連」が7件、「EC関連」が6件となっている。
具体的なブランドを見ると、「Amazon」をかたるケースが前月より減少するも、約22.9%にのぼった。1万件以上の報告があった「JCB」「マスターカード」「えきねっと」「PayPay」をかたるケースの合計は、全体の約57.1%と半数を超える。24件のブランドで1000件以上の報告が寄せられており、これらをあわせると全体の約94.0%を占める。


(Security NEXT - 2024/12/19 )
 ツイート
関連リンク
PR
関連記事
「Firefox 160」が公開 - 99件の脆弱性に対応
自治会長の住所を誤記載、別人宛に発送 - 東京都
ネット印刷サービス「ラクスル」で侵害 - 個人情報や印刷データが流出か
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」
Windows版「Zoom Workplace」に脆弱性 - 「クリティカル」も


