

個人情報漏洩などの報告処理、前年比約1.7倍に - 指導や助言も大幅増
報告処理が行われた事案の規模を見ると、96.0%にあたる11635件が「1000人以下」だった。
「1001人から1万人」が2.3%、「1万1人から5万人」が0.8%あり、0.5%にあたる61件では5万1人分以上の個人データが含まれていた。
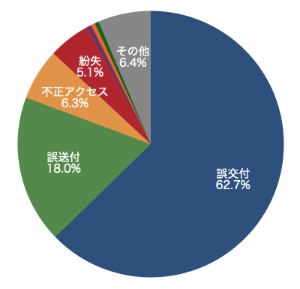
個情委が受け付けた7075件における個人情報漏洩などの原因(グラフ:個情委の発表をもとに独自に作成)
1万2120件のうち7075件は個情委が直接受け付け、5045件は委任先省庁経由で報告されている。
個情委が直接受け付けた7075件において、情報の形態を見ると、82.0%が「紙媒体のみ」としており、12.2%が「電子媒体のみ」となる。0.5%はいずれも含まれていた。
原因を見ると、「誤交付」が62.7%で最多。「誤送付」が18.0%、「不正アクセス」が6.3%、「紛失」が5.1%と続く。「盗難」が0.6%、「内部不正」が0.5%だった。


(Security NEXT - 2024/06/21 )
 ツイート
関連リンク
PR
関連記事
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」
Windows版「Zoom Workplace」に脆弱性 - 「クリティカル」も
関連サイトで侵害、個人情報が流出 - 阪急阪神百貨店
「花キューピット」のECサイトで侵害 - 利用者メアドなど流出
米当局、悪用確認脆弱性4件に注意喚起 - 「IBM Aspera Faspex」など影響
システム侵害で顧客情報流出の可能性 - ニトリグループ


