

IvantiのVPN製品脆弱性、限定的な攻撃から多様な攻撃へと発展
1月初旬以降、「Ivanti Connect Secure(旧Pulse Connect Secure)」「Ivanti Policy Secure」において複数の脆弱性が判明し、攻撃に悪用されている問題で、当初限定的な攻撃で悪用されていたが、その後多様な攻撃へと進化している。
Ivantiでは、これまでにゼロデイ脆弱性4件を含む5件の脆弱性を公表。回避策やアップデートをリリースしているが、JPCERTコーディネーションセンターでは、これら脆弱性の悪用の状況などを取りまとめた。
脆弱性4件「CVE-2023-46805」「CVE-2024-21887」「CVE-2024-21888」「CVE-2024-21893」は、ゼロデイ攻撃の対象となり、当初悪用は限定的とされていたが、その後実証コード(PoC)が公開されている。
「CVE-2023-46805」「CVE-2024-21887」については1月中旬、「CVE-2024-21888」「CVE-2024-21893」については2月初旬より多様な攻撃に悪用されているとの報告がある。
また2月8日に公開された「CVE-2024-22024」については、2月16日の時点で悪用は確認されていないものの、2月9日に実証コードが公開された。
同センターでは、Ivantiのアドバイザリをもとに対象製品、バージョン、対策、調査方法などの最新情報を確認し、対策を講じたり調査の実施を検討するよう呼びかけている。
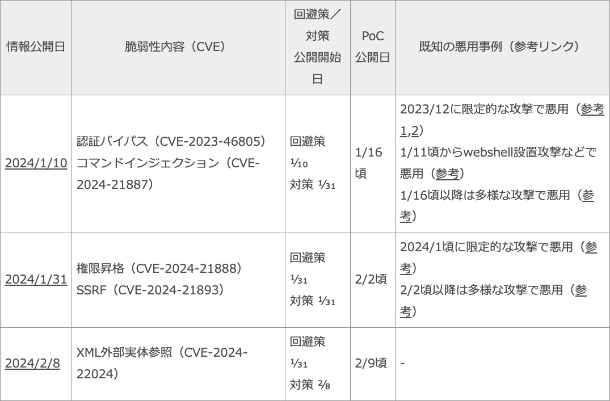
1月初旬以降に「Ivanti Connect Secure(旧Pulse Connect Secure)」「Ivanti Policy Secure」で明らかとなった脆弱性の状況(表:JPCERT/CC)
(Security NEXT - 2024/02/16 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起
「無印良品」のアプリやネットストアで重なる侵害被害
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
認証情報が漏洩、GitHub環境に不正アクセス - CSC
9月はフィッシングの報告、URLともに増加
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性


