

「Cisco IOS XE」にゼロデイ脆弱性 - 侵害有無の確認を
Cisco Systemsのネットワーク機器向けOSである「Cisco IOS XEソフトウェア」に深刻な脆弱性が明らかとなった。すでに脆弱性を狙った攻撃が複数確認されている。
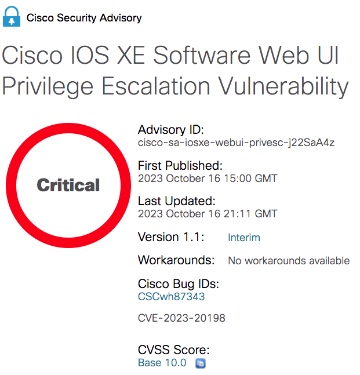
脆弱性の重要度は「クリティカル」。すでに悪用も確認されている
「Cisco IOS XE」のウェブユーザーインタフェースに権限昇格の脆弱性「CVE-2023-20198」が明らかとなったもの。リモートより認証なしに特権アカウントを作成し、システムを制御することが可能になるという。
共通脆弱性評価システム「CVSSv3.1」のベーススコアは最高値となる「10.0」と評価。重要度を4段階中もっとも高い「クリティカル(Critical)」とレーティングしている。
同社が複数の顧客に対してサポートを提供する過程で確認したもので、すでに悪用が確認されている。アドバイザリをリリースした現地時間10月16日の段階でアップデートは用意されていない。
同社は、「Cisco IOS XE」が搭載された製品において、ウェブユーザーインタフェースをインターネットをはじめとする第三者がアクセスできる環境には公開せず、インターネットへ接続している場合はHTTPサーバ機能を無効化することを強く推奨。
あわせてシステムが侵害されていないか、ログより判断する方法を説明。悪意あるプログラムが埋め込まれていないか確認するよう呼びかけている。
(Security NEXT - 2023/10/17 )
 ツイート
PR
関連記事
ECサイトに不正アクセス、会員情報流出 - フィギュアメーカー
外務省のネットワークで侵害 - 個人情報流出の可能性
アイリスオーヤマ通販サイトで侵害 - 詳細を調査
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「WordPress 7.1.4」で更新時RCEや複数XSSなど脆弱性を修正
先週注目された記事(2026年10月25日〜2026年10月31日)
「Ivanti Connect Secure」の脆弱性悪用で注意喚起 - 米当局
精神保健福祉センターで申請書類を紛失 - 愛知県


