

11月はEC関連フィッシングサイトが前月比1.5倍に
BBソフトサービスは、11月に同社製品を通じて把握したEC事業者を装うフィッシング詐欺サイトが、前月比1.5倍と大きく増加したことを明らかにした。
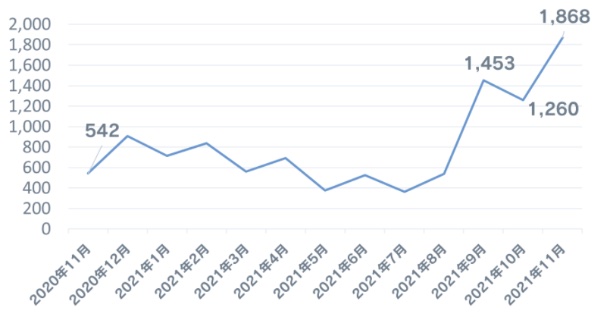
同社製品を通じて把握したフィッシングサイトの状況を取りまとめたもの。ECサイトをかたるフィッシングサイトは、10月に1260件だったが、11月は約1.5倍にあたる1868件へと跳ね上がったという。
5月以降、500件前後で推移していたが、9月に1453件と急増。同月以降、1カ月あたり1000件以上確認されており、特に11月は過去1年で最多となった。前年同月の542件と比べると3倍以上の件数となる。
11月にフィッシングで悪用されたブランドを見ると、前月から引き続き「Amazon」が全体の約26%を占めて最多だった。前月比126%と増加傾向にある。
2番目に悪用が多かったブランドは「au」で「三井住友カード」が続いた。「メルカリ」は4番目となるが、前月比274%と大幅な増加が観測されている。
(Security NEXT - 2021/12/28 )
 ツイート
関連リンク
PR
関連記事
タイ子会社に不正アクセス、パスポート情報流出の可能性 - HIS
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
社会医療法人の報告書、個人情報をマスク処理せず掲載 - 三重県
千葉銀の子会社サイトで侵害 - 個人情報流出の可能性
GMOアンケートサイトに不正アクセス - 個人情報が流出、ポイント不正交換も
「オズモール」に不正アクセス - 会員の個人情報流出の可能性
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


