

「ヨドバシカメラ」を装うフィッシングに注意
大手家電量販店のヨドバシカメラが運営するオンラインショッピングサイト「ヨドバシ・ドット・コム」を装ったフィッシング攻撃が確認された。同社やフィッシング対策協議会では注意を呼びかけている。
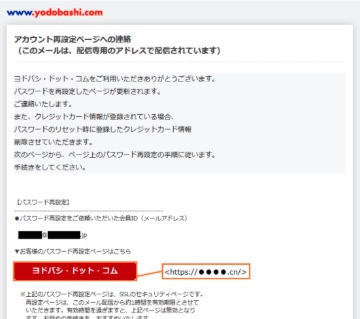
フィッシングメールの例(画像:フィ対協)
「アカウント再設定ページへの連絡」や「カード情報更新のお知らせ」などとして利用者をだますフィッシングメールが出回っているもの。ログインの確認やアカウントの凍結などを装うケースなどもあるという。
メールに記載されたリンクよりフィッシングサイトへ誘導しており、誘導先ではIDやパスワードのほか、氏名や性別、生年月日、住所、電話番号、クレジットカード情報などを入力させようとしていた。少なくとも10種類以上のURLが悪用されているものと見られる。
フィッシングサイトは、5月20日の時点で稼働が確認されており、同協議会では閉鎖に向けて調査を依頼。類似した攻撃に注意するよう呼びかけている。
(Security NEXT - 2021/05/20 )
 ツイート
PR
関連記事
ネット登録会員の個人情報が流出した可能性 - クラブツーリズム
県立学校6校で生徒指導要録が所在不明 - 静岡県
化粧品口コミ情報サイトで侵害 - 会員情報が流出
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
ECサイトに不正アクセス、会員情報流出 - フィギュアメーカー
外務省のネットワークで侵害 - 個人情報流出の可能性


