

MS月例パッチが公開、脆弱性120件を修正 - すでに悪用も
マイクロソフトは、8月の月例セキュリティ更新を公開し、CVEベースで120件の脆弱性を修正した。一部脆弱性はすでにゼロデイ攻撃が確認されているという。
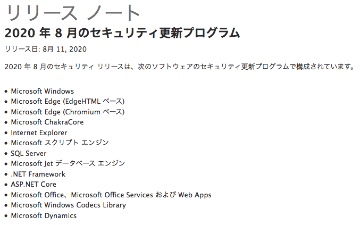
マイクロソフトによるリリースノート(一部)
今回のアップデートは「Windows」や同社ブラウザ「Internet Explorer」「Microsoft Edge」をはじめ、「ChakraCore」「Office」「Microsoftスクリプトエンジン」などの脆弱性に対処したもの。
「SQL Server」「Microsoft Jetデータベースエンジン」「.NET Framework」「ASP.NET Core」「Microsoft Windows Codecs Library」「Microsoft Dynamics」などの脆弱性についても修正を実施した。
最大深刻度については、4段階中もっとも高い「緊急」とされる脆弱性が17件。次いで2番目に高い「重要」とレーティングされた脆弱性が103件にのぼっている。
脆弱性によって影響は異なるが、33件の脆弱性に関しては、リモートよりコードを実行されるおそれがあるという。また「サービス拒否」「権限の昇格」「情報漏洩」「なりすまし」といった問題へ対処した。

(Security NEXT - 2020/08/12 )
 ツイート
関連リンク
PR
関連記事
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要


