

「三菱UFJ銀」装う偽メールに注意 - 件名は10種類以上
「三菱UFJ銀行」を装ったフィッシング攻撃が発生している。少なくとも10種類以上の件名が用いられており、誘導先のURLも複数確認されている。
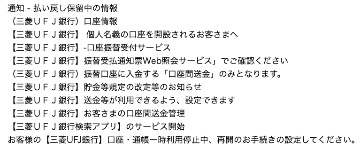
フィッシング対策協議会が報告を受けたフィッシングメールの件名
注意喚起を行ったフィッシング対策協議会によれば、10月23日時点で少なくとも11種類の件名が報告されており、「払い戻しの保留通知」のほか、「口座振替」「規程改定の通知」「アプリのサービス開始」といった文言を用いていた。
メールの本文では、リスクが検出されて一時的に口座を制限したなどと説明。ログインを行い手続きを行うよう促し、HTMLメールに埋め込まれたリンクから偽サイトに誘導する。
誘導先のURLに関しても6種類が確認されているが、10月23日14時の時点で停止が確認されているという。ただし、今後類似した攻撃が今後発生する可能性もあり、同協議会では警戒を強めている。
同行においても、「失効」「一時利用停止・再開」「セキュリティ強化」「本人確認」などを口実にフィッシングメールやSMSが送信されていると指摘。
同行よりメールやSMSで個人情報の入力を求めることはないとして、フィッシングサイトへ誤ってパスワードを含む個人情報を入力しないよう注意を呼びかけている。
(Security NEXT - 2019/10/23 )
 ツイート
関連リンク
PR
関連記事
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向


