

2018年2Qのフィッシング攻撃は約1割増 - 国内ホストは低水準
2018年第2四半期のフィッシング攻撃は前四半期より1割ほど増加した。一方、国内でホストされるフィッシングサイトは低い水準で推移している。
Dell Technologiesのセキュリティ部門であるRSAが、同四半期に観測したフィッシング攻撃の状況を取りまとめたもの。
同四半期に同社が検知したフィッシング攻撃は約1万3200件。前四半期の約1万1800件から増加した。
攻撃を受けた回数について国別の割合を見ると、カナダが42.0%を占めて最多。次いで多い米国の13.8%の3倍以上にのぼる。さらに「オランダ(9.3%)」「インド(7.2%)」「スペイン(5.7%)」が続いた。
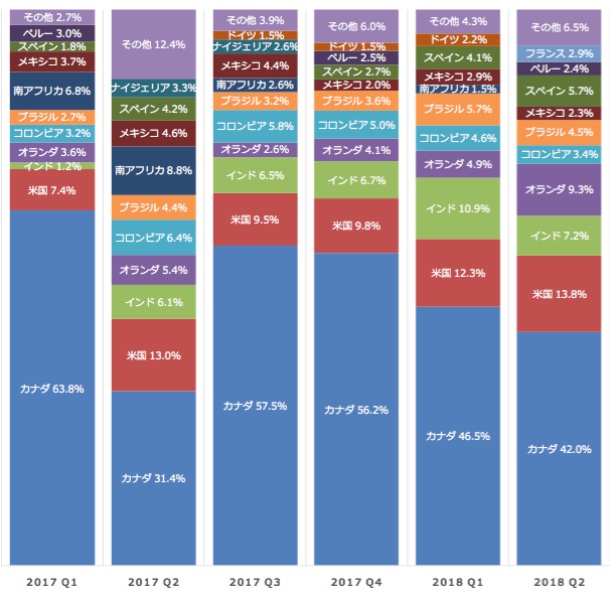
フィッシング攻撃を受けた回数における国の割合(グラフ:RSA)

(Security NEXT - 2018/10/16 )
 ツイート
関連リンク
PR
関連記事
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
フィッシング報告数が4割減 - ただし悪用URLは増加
先週注目された記事(2026年8月2日〜2026年8月8日)
インシデント件数減少、ただしサイト改ざんは倍増
2Qのセキュ相談、「偽警告」相談が増加 - 直近2年間で最多
フィッシングURLが約4割減 - リンク使い回しも影響
フィッシング報告が23%増 - 約9割が独自ドメイン名を利用
「セキュリティ10大脅威2026」発表 - 多岐にわたる脅威「AIリスク」が初選出
3月はフィッシング報告数が約2倍 - 悪用URLは4倍超
2026年1Qのセキュリティ相談、「偽警告」相談が約1.5倍に


