

一部ルータに管理者以外がプロクシを設定できる問題 - 盗聴や改ざんのおそれ
通信のトネリングに用いる「ISATAP(Intra-Site Automatic Tunnel Addressing Protocol)」を使用したISATAPルータの検出に用いられるホスト名「isatap」にも同様の問題が存在。悪意あるプロクシやルータが設定されると、通信内容の盗聴や改ざんされるおそれがある。
さらに「mDNS」を使用すると、ルータを介さなくてもネットワーク中のクライアントPCに「wpad」や「isatap」といったホスト名を知らせ、自動設定されるおそれが指摘されている。
従来より外部へ公開されているDHCPサーバや、より高位のDNSサーバで問題が指摘されていたが、LAN環境への影響が指摘されたのは、今回がはじめてだという。
セキュリティ機関では、影響を受ける製品として「Google WiFi」「Ubiquiti UniFi」を一部の例として挙げ、注意を呼びかけている。
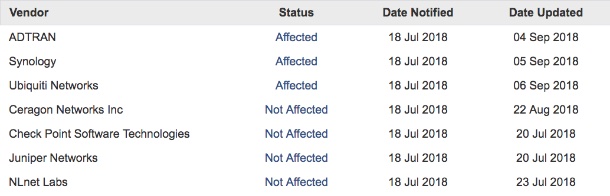
CERT/CCによるベンダーインフォメーション
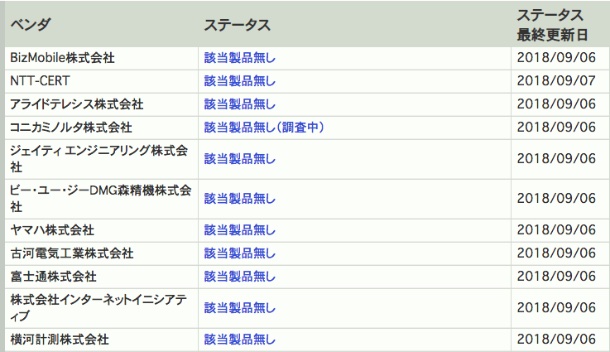
JVNにおける各社ステータス

(Security NEXT - 2018/09/14 )
 ツイート
関連リンク
PR
関連記事
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み


