

「Adobe Acrobat/Reader」に51件の深刻な脆弱性 - あわせて100件以上を修正
Adobe Systemsは、WindowsおよびMac OS向けに「Adobe Acrobat」「Adobe Reader」のアップデートを公開した。あわせて100件以上の脆弱性を修正している。
今回のアップデートは、各社が定例のセキュリティアップデートを公開する米時間毎月第2火曜日、いわゆる「パッチチューズデー」にあわせて公開したもの。同社は公開に先立ち、事前予告を行っており、修正した脆弱性はあわせて104件にのぼる。いずれも悪用は確認されていない。
3段階中もっとも重要度が高い「クリティカル(Critical)」とレーティングされた脆弱性は51件。バッファオーバーフローや解放後のメモリへアクセスする「Use After Free」、域外メモリへの書き込み、型の取り違えなどの脆弱性で、悪用されるとリモートよりコードを実行されるおそれがある。また権限の昇格が生じるセキュリティ機能がバイパスされる脆弱性も含まれる。
さらに1段階低い「重要(Important)」とされる域外のメモリを読み込むことで情報漏洩が生じる脆弱性53件へ対処した。
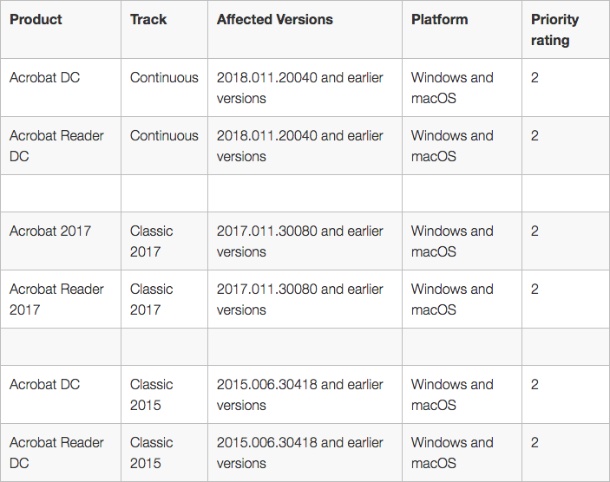
影響を受ける製品(表:Adobe Systems)

(Security NEXT - 2018/07/11 )
 ツイート
PR
関連記事
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性


