

「WebLogic」のRCE脆弱性狙う攻撃に注意 - パッチ公開数時間後より被害が発生
国内でも攻撃がパッチ公開直後から確認されている。NTTデータ先端技術によれば、同社監視センターでは、4月18日より脆弱性の探索や悪用と見られるアクセスを断続的に観測している。
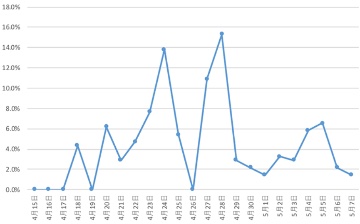
T3プロトコルによる攻撃の観測状況(NTTデータ先技)
発信元のIPアドレスは、62.2%が中国で米国が29.1%とあわせて9割を占めていたという。
同社では同脆弱性の実証コード(PoC)についても検証しており、リモートよりOSコマンドを実行できるなど、実際に動作することを確認。今後悪用の増加が予測されるとして警戒を強めている。
また4月17日にOracleより公開されたパッチに関して、有効性について一部疑問の声が挙がっている。
脆弱性そのものを解消するのではなく、コマンドの実行を制限することにとどまっているため、今回の対策が回避することが可能であるとの指摘が一部セキュリティ専門家より出ているもので、パッチを適用している場合も、今後の動向に注意する必要がある。

(Security NEXT - 2018/05/10 )
 ツイート
関連リンク
PR
関連記事
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ


