

「Adobe Creative Cloud」デスクトップ版に3件の脆弱性
Adobe Systemsは、WindowsやMac向けに提供している「Creative Cloud」のデスクトップアプリケーションに深刻な脆弱性が含まれているとしてアップデートをリリースした。
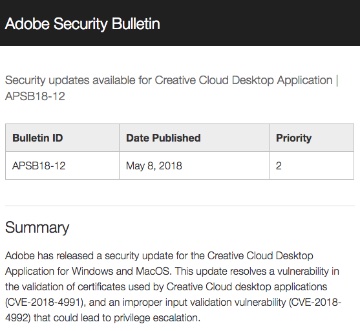
WindowsやMacに影響する脆弱性3件が明らかになった「Creative Cloud」
SSLサーバ証明書を正しく検証しない脆弱性「CVE-2018-4991」をはじめ、3件の脆弱性に対処したもの。
「CVE-2018-4991」に関しては、重要度を3段階中もっとも高い「クリティカル(Critical)」としている。
また入力された情報を正しく検証せず、権限の昇格が生じるおそれがある「CVE-2018-4992」や、検証パスが正しく設定されていない脆弱性「CVE-2018-4873」など、重要度「重要(Important)」の脆弱性が明らかになっている。
同社ではこれら脆弱性を解消した「同4.5.0.331」をリリース。適用優先度は3段階中2番目にあたる「2」としており、30日以内を目安にアップデートするよう呼びかけている。
(Security NEXT - 2018/05/09 )
 ツイート
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


