

MSのMeltdown緩和パッチ、適用で権限昇格おそれ - 悪用は未確認
一部Windows環境において、マイクロソフトより1月以降に公開されたセキュリティ更新を適用すると、任意のコードを実行されるおそれがあることがわかった。脆弱性を修正するアップデートがリリースされている。
今回明らかとなった脆弱性「CVE-2018-1038」は、Meltdownの緩和策として1月3日以降に公開されたパッチを適用することであらたに生じる権限昇格の脆弱性。
悪用には、システムにログオンする権限が必要となるが、新しいアカウントを作成したり、プログラムをインストールすることが可能となり、任意のコードを実行されるおそれがある。
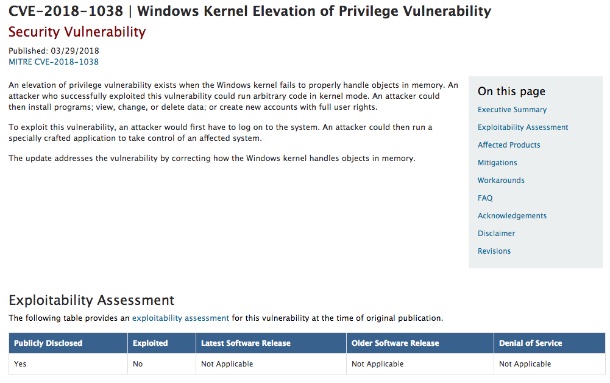
権限昇格の脆弱性「CVE-2018-1038」(表:MS)

(Security NEXT - 2018/03/30 )
 ツイート
関連リンク
PR
関連記事
「N-central」に脆弱性、ホットフィクス公開 - 悪用確認、侵害調査を
「Adobe Commerce」に脆弱性、すでに悪用も - 早急に対処を
ウェブメール「Roundcube」にセキュリティ更新 - 12件の修正
ASUSの端末管理ソフトウェアに深刻な脆弱性 - 更新を強く推奨
「Chromium」に脆弱性 - 「Chrome」や「Edge」など広く影響
「Cisco Nexus 9000」に深刻なRCE脆弱性 - 修正版を提供
HPEのネットワークOS「AOS-CX」に34件の脆弱性 - 修正版を公開
ネットワーク管理製品「SonicWall NSM」に深刻な脆弱性 - 修正版を公開
「VMware Workstation」「Fusion」に「クリティカル」脆弱性
「Chrome」が脆弱性12件を修正 - ゼロデイ脆弱性に対応


