

「Apache Struts 2」の「RESTプラグイン」に脆弱性 - DoS攻撃受けるおそれ
ウェブアプリケーションフレームワークである「Apache Struts 2」の「RESTプラグイン」にDoS攻撃を受けるおそれがある脆弱性が含まれていることが明らかとなった。
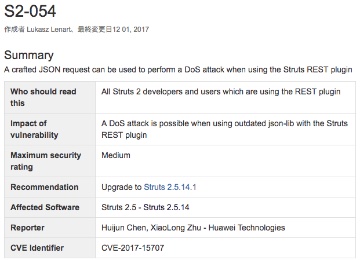
DoS攻撃を受けるおそれがある脆弱性などが判明したApache Struts 2(画像:Apache Software Foundation)
同プラグインにおいて細工されたJSONリクエストを処理した際、サービス拒否に陥るおそれがある脆弱性「CVE-2017-15707」が明らかとなったもの。重要度は「中(Medium)」としている。
今回明らかとなった脆弱性は、同プラグインで古い「JSON-libライブラリ」が用いられていたことに起因。開発チームでは脆弱性を修正した「同2.5.14.1」をリリースした。
また「RESTプラグイン」が利用する「Jackson JSONライブラリ」にデシリアライズに関する脆弱性「CVE-2017-7525」も判明しており、同じく「同2.5.14.1」にて修正されている。
(Security NEXT - 2017/12/04 )
 ツイート
関連リンク
PR
関連記事
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開
複数の脆弱性に対処した「WordPress 7.1.5」が公開
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開


