

「Adobe Flash Player」に深刻な脆弱性 - 「IE」や「Edge」同梱版は早急に更新を
Adobe Systemsは、2件の深刻な脆弱性を修正した「Adobe Flash Player」のセキュリティアップデートをリリースした。特に「IE」や「Edge」では早期に更新するよう呼びかけている。
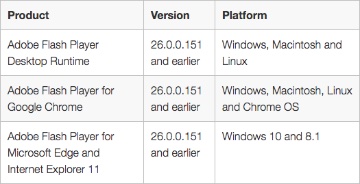
影響を受ける「Adobe Flash Player」のバージョン(表:Adobe Systems)
今回のアップデートは、リモートよりコードを実行されるおそれがあるメモリ破壊の脆弱性「CVE-2017-11281」および「CVE-2017-11282」へ対処したもの。
重要度は、いずれも3段階中もっとも深刻とされる「クリティカル(Critical)」にレーティングされている。
同社は、各プラットフォーム向けにこれら脆弱性を解消する最新版「同27.0.0.130」を用意した。
適用優先度を見ると、「Microsoft Edge」および「Internet Explorer 11」の同梱版が、3段階中もっとも高い「1」と指定されており、72時間以内にできるだけ早くアップデートするよう、推奨されている。
「Chrome」の同梱版およびランタイム版は、30日以内のアップデートが目安とされる1段階低い「2」とした。Linux版は3段階中もっとも低い「3」としており、任意のタイミングでアップデートするよう求めている。
(Security NEXT - 2017/09/13 )
 ツイート
関連リンク
PR
関連記事
Oracle、四半期定例パッチで1295件を修正 - 深刻な脆弱性も
「PHP」に複数の深刻な脆弱性 - 21日に修正版を公開予定
「Plex Media Server」など6件、悪用済み脆弱性に注意喚起 - 米CISA
「Chrome 156」公開、脆弱性353件を修正 - 「クリティカル」6件
「Firefox 158.0.1」を公開 - 脆弱性や侵害された中間証明書に対処
「Claude Agent SDK」に引数注入の脆弱性 - 修正版を公開
「Roundcube Webmail」にセキュリティ更新 - 複数の脆弱性を解消
ウェブサーバ「nginx」に複数脆弱性 - 3件が「クリティカル」との評価も
Progress製データ連携ツール向けAIエージェント定義ファイルに脆弱性
「Node.js」のセキュリティアップデート - 10月21日以降に公開予定


