

「Adobe Flash Player」のセキュリティアップデートがリリース - 深刻な脆弱性へ対応
Adobe Systemsは、2件の脆弱性へ対応した「Adobe Flash Player」のセキュリティアップデートをリリースした。72時間以内を目安に更新するよう呼びかけている。
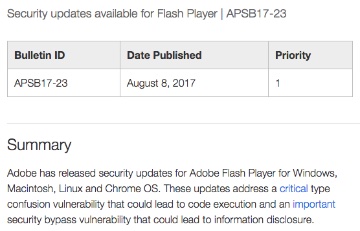
今回のアップデートにより脆弱性2件へ対応した(画像:Adobe Systems)
今回のアップデートは、型の取り違えにより、コードをリモートより実行されるおそれがある脆弱性「CVE-2017-3106」へ対応したもの。重要度は、3段階中もっとも高い「クリティカル(Critical)」に指定されている。
また深刻度が1段階低い「重要(Important)」の脆弱性「CVE-2017-3085」を修正。同脆弱性が悪用されると、セキュリティ機能をバイパスされ、情報漏洩が生じるおそれがある。
同社はこれら2件の脆弱性へ対応した最新版となる「同26.0.0.151」を公開。「Linux版」を除き、ブラウザ同梱版を含めて適用優先度を3段階中もっとも高い「1」とレーティングしており、72時間以内の更新を推奨。「Linux版」に関してはもっとも低い「3」とし、任意のタイミングで更新するよう求めている。
なお、「Adobe Flash Player」については、Adobe Systemsが2020年末にサポートを終了することを表明している。
(Security NEXT - 2017/08/09 )
 ツイート
PR
関連記事
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も
「cPanel & WHM」に3件の脆弱性 - いずれも「クリティカル」
「GitLab AI Gateway」にサンドボックス回避の脆弱性 - コマンド実行のおそれ


