

「iTunesの支払キャンセル」で偽サイトへ誘導するフィッシング - HTMLファイルを添付
「Apple」を装って「Apple ID」のアカウント情報を窃取しようとするフィッシング攻撃が確認された。添付のHTMLファイルから、フィッシングサイトへ誘導するという。
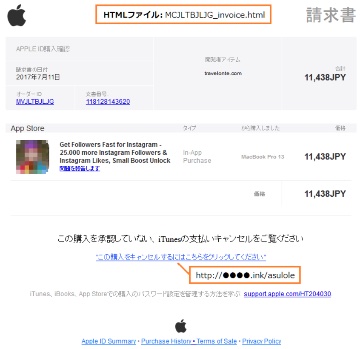
フィッシングに利用されたHTMLファイル(画像:フィ対協)
同社を装ったフィッシング攻撃はたびたび発生しており、フィッシング対策協議会による注意喚起は今月2度目。
同協議会によれば、問題のフィッシングメールは「再:購入の通知」という件名で流通しているという。
メールの本文には、Apple Payにより商品が購入されたかのように見せかけ、キャンセルには手続きが必要などとして、「請求書」として添付されたファイルから手続きを行うよう求めていた。
添付ファイルは本文に「pdf」と記載されているが、実際はHTMLファイルで、「この購入をキャンセルするにはこちらをクリックしてください」と書かれたリンクからフィッシングサイトへ誘導。Apple IDのアカウント情報をだまし取ろうとする。
誘導先のフィッシングサイトは、URLベースで2件が確認されているが、そのうち1件はHTTPSによる暗号化通信へ対応していた。
同協議会では、7月13日の段階でフィッシングサイトが稼働していることを確認しており、閉鎖に向けてJPCERTコーディネーションセンターへ調査を依頼。類似した攻撃へ注意するよう呼びかけている。
(Security NEXT - 2017/07/14 )
 ツイート
関連リンク
PR
関連記事
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者


