

「Intel AMT」や「標準管理機能」などに深刻な脆弱性
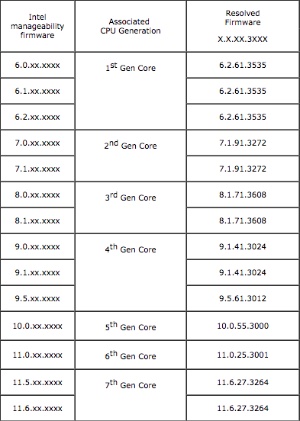
Intelの「アクティブ・マネジメント・テクノロジー(AMT)」「標準管理機能(ISM)」および「スモール・ビジネス・テクノロジー(SBT)」に、権限昇格の脆弱性が含まれていることがわかった。
管理ファームウェアの「バージョン6.x」「同7.x」「同8.x」「同9.x」「同10.x」「同11.0」「同11.5」「同11.6」に、攻撃者によって管理機能の権限を奪われるおそれがある脆弱性「CVE-2017-5689」が含まれていることが判明したもの。
同社は今回見つかった脆弱性の重要度について、4段階中もっとも高く、悪用されるとリモートよりコードを実行されるおそれがある「クリティカル(Critical)」にレーティング。コンシューマー向け製品は影響を受けないとしている。
同社では、同脆弱性の影響を受けるか確認し、最新のファームウェアを適用したり、OEMよりファームウェアのアップデートが入手できない場合は、緩和策を講じるよう利用者へ呼びかけている。
(Security NEXT - 2017/05/02 )
 ツイート
関連リンク
PR
関連記事
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開


