

不正送金対策ソフトのインストーラに脆弱性 - 最新版で修正
セキュアブレインが「Internet Explorer」向けに提供する「PhishWallクライアント」のインストーラに、脆弱性が含まれていることがわかった。
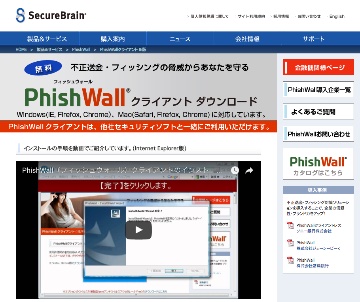
脆弱性を解消したインストーラを公開したセキュアブレイン
脆弱性情報のポータルサイトであるJVNによれば、同製品のインストーラにおいて検索パスの指定に問題があり、意図しないライブラリファイルを読み込む脆弱性「CVE-2017-2130」が存在。
脆弱性を悪用された場合、任意のコードを実行されるおそれがある。
脆弱性の影響を受けるのは、インストーラの起動時のみで、インストールしたソフトそのものに同様の脆弱性は存在しないという。
同脆弱性は、NTTコミュニケーションズの東内裕二氏やセキュリティ・プロフェッショナルズ・ネットワークの吉田英二氏が情報処理推進機構(IPA)へ報告し、JPCERTコーディネーションセンターが調整を実施した。
セキュアブレインでは、3月16日に脆弱性を解消した最新版のインストーラを公開。利用者へ以前のインストーラを削除するとともに、導入時には最新のインストーラを用いるよう注意を呼びかけている。
(Security NEXT - 2017/03/22 )
 ツイート
関連リンク
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


