

クレカ情報狙う「偽Google Play」 - 「お支払方法登録のお願い」などとSMSで誘導
「Google Play」に見せかけ、クレジットカード情報をはじめとする個人情報をだまし取るフィッシング攻撃が発生しているとして、フィッシング対策協議会が注意喚起を行った。
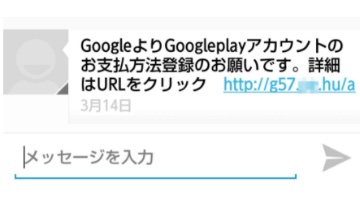
フィッシングサイトへ誘導するSMS(画像:フィ対協)
同協議会によれば、今回の攻撃ではショートメッセージサービス(SMS)を利用して偽サイトへ誘導。
フィッシングサイトで氏名や生年月日、電話番号、メールアドレス、クレジットカード番号、有効期限、セキュリティコードなどを入力させようとしていた。
3月15日の時点でフィッシングサイトの稼働を確認しており、テイクダウンに向けてJPCERTコーディネーションセンターが調査を行っている。
同協議会では注意喚起を行うとともに、類似したフィッシングサイトやSMSを発見した場合は、メッセージの画面キャプチャなど、情報を提供してほしいと呼びかけた。
同様の手口は、トレンドマイクロにより2月にも確認されており、SMSを利用したフィッシングであることから、「スミッシング」とも呼ばれている。2016年7月ごろより断続的に発生しており、2017年は1月中旬から攻撃が展開されているという。
(Security NEXT - 2017/03/15 )
 ツイート
関連リンク
PR
関連記事
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
教職員メルアカに不正アクセス、スパムの踏み台に - 日大法学部
万博出演者の個人情報などが流出か - 2025年日本国際博覧会協会
メール送信サービスのアクセスキーを第三者が不正利用 - 衣料品会社
顧客の個人情報が流出した可能性 - 淡路島の宿泊施設
フィッシング報告数が4割減 - ただし悪用URLは増加
先週注目された記事(2026年8月2日〜2026年8月8日)


