

パスワード変更通知に見せかけた三井住友銀偽うメール - 記載URLはすべてワナ
三井住友銀行を装ったフィッシング攻撃が発生している。アクセスを促すURLの記載に限らず、問い合わせサポートフォームなどを案内するURLも、すべて偽サイトへ誘導するリンクとなっていた。
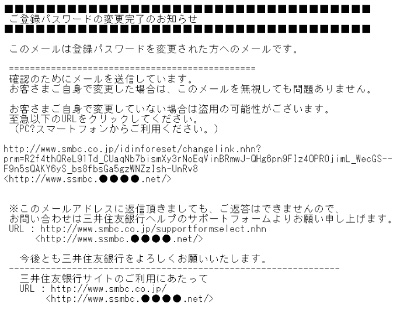
3カ所でURLを偽装しているフィッシングメール(画像:フィ対協)
今回確認されたフィッシング攻撃は、「パスワードの変更通知」を装うメール。
「心当たりがない場合は盗用された可能性がございます。至急以下のURLをクリックしてください」などと不安を煽り、偽サイトへ誘導。アカウント情報をだまし取る。
フィッシングメールでは、本文中に正規URLが記載されているが、HTMLメールであり、実際は偽サイトへ誘導するリンクとなっていた。さらに問い合わせフォームや利用規約の説明ページのURLを示した記載も、同様に偽サイトに誘導するしくみとなっている。
フィッシング対策協議会によれば、今回確認されたフィッシングサイトはすでに停止しているが、類似した攻撃が発生する可能性もあるとして注意を呼びかけている。
(Security NEXT - 2016/08/29 )
 ツイート
関連リンク
PR
関連記事
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
教職員メルアカに不正アクセス、スパムの踏み台に - 日大法学部
万博出演者の個人情報などが流出か - 2025年日本国際博覧会協会
メール送信サービスのアクセスキーを第三者が不正利用 - 衣料品会社
顧客の個人情報が流出した可能性 - 淡路島の宿泊施設


