

SymantecのIoT向け製品などに脆弱性 - アップデートが修正
IoT向けセキュリティ対策製品「Symantec Embedded Security」など、Symantecが提供する複数製品に脆弱性が含まれていることがわかった。
影響を受けるのは、エンドポイントや組み込み機器を保護する「Symantec Embedded Security:Critical System Protection(SES:CSP)」や「同for Controllers and Devices」のほか、「Symantec Critical System Protection(SCSP)」「Symantec Data Center Security Server Advanced Server(DCS:SA)」などの製品。
SQLインジェクションの脆弱性「CVE-2015-8157」をはじめ、パストラバーサルの脆弱性「CVE-2015-8798」「CVE-2015-8799」、引数が挿入可能となる「CVE-2015-8800」などが判明した。悪用されるとセキュリティ機能がバイパスされたり、認証なしにアクセスが可能となるおそれがある。
同社は、製品の利用者に対して脆弱性を解消したアップデートの提供を開始している。
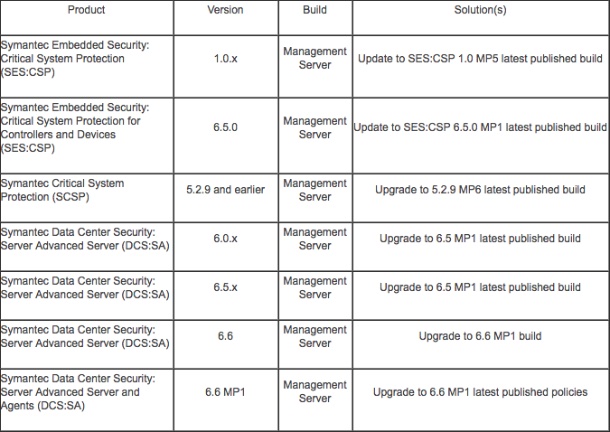
影響を受ける製品やバージョン(表:Symantec)
(Security NEXT - 2016/06/13 )
 ツイート
PR
関連記事
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を


