

「りそな銀行」利用者狙う「こんにちは!フィッシング」が再び
「りそな銀行」を狙ったフィッシング攻撃について報告を受けたフィッシング対策協議会では、利用者へ注意を呼びかけている。
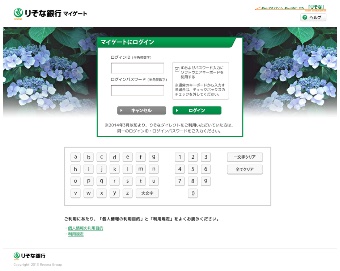
今回確認されたフィッシングサイト
同行のログインページを模した偽サイトが設置されており、「りそな銀行メールアドレスの確認」「りそな銀行重要なお知らせ」「りそな銀行本人認証サービス」といった件名のフィッシングメールによる誘導が行われているもの。
メールの本文では、「システムの安全性を更新した」などと説明。認証が必要などと騙す手口で、アカウントの「凍結」や「休眠」などで不安を煽り、偽サイトへアクセスさせようとしていた。
フィッシングサイトは3月31日の時点で稼働が確認されており、テイクダウンに向けて同協議会ではJPCERTコーディネーションセンターへ調査を依頼。オンラインバンキング利用者へ類似した攻撃に注意するよう呼びかけている。
(Security NEXT - 2016/03/31 )
 ツイート
関連リンク
PR
関連記事
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大


