

4月中旬よりフィッシング増加 - 「.cn.com」ドメインを使用
4月中旬よりフィッシング攻撃の増加を観測しているとして、警察庁が注意を呼びかけた。偽装する金融機関のバリエーションも増えている。
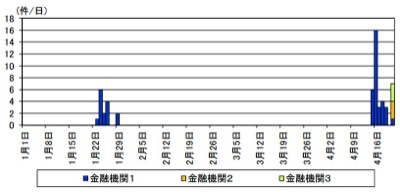
観測数の推移(グラフ:警察庁)
同庁の観測では、1月中旬ごろに複数の攻撃を確認後、しばらく攻撃が収まっていたが、4月15日ごろより再び攻撃の増加を観測しているという。
今回観測した攻撃では、ドメインに「.cn.com」を使用。ひとつのサーバで複数のサイトを公開したり、同じドメインを利用しつつも、サーバのIPアドレスを変更するといった特徴が見られたという。
また従来は「三菱東京UFJ銀行」を偽装するケースが目立ったが、「新生銀行」や「セブン銀行」など、攻撃対象とする金融機関が拡大している。
(Security NEXT - 2015/04/21 )
 ツイート
関連リンク
PR
関連記事
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
フィッシング被害で個人情報流出の可能性 - 八十二長野銀
通信販売サイトで個人情報が流出 - 靖国神社
2026年3Qのソフト製品の脆弱性届出 - スマホアプリが最多
過去利用した委託先メルマガシステムが侵害 - JP労組
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性


