

アライドテレシス製ルータやスイッチに深刻な脆弱性 - 外部から攻撃可能、早急に対応を
アライドテレシス製ネットワーク機器にバッファオーバーフローの脆弱性が含まれていることがわかった。ネットワーク経由で任意のコードを実行される可能性があり、セキュリティ機関が注意を呼びかけている。
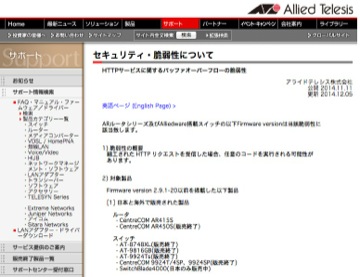
アライドテレシスの公表ページ
脆弱性情報のポータルサイトであるJVNによれば、バージョンが「2.9.1-20」以前のファームウェアを搭載している「ARルータシリーズ」や「Alliedware」を採用しているスイッチに、深刻な脆弱性「CVE-2014-7249」が含まれていることが判明したもの。
「POSTメソッド」の処理に問題があり、HTTPリクエストによってバッファオーバーフローが発生、任意のコードを実行されるおそれがある。
情報処理推進機構(IPA)では、悪用された場合に影響が大きいと今回の脆弱性における危険性を指摘。
影響を受ける機器を保有していないか確認し、利用者はファームウェアのアップデート、HTTPサービスの無効化といった回避策の実施など、できるだけ早急に対策を講じるよう注意喚起を行っている。
(Security NEXT - 2014/12/19 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


