

国内のビル管理システムが不正アクセスの踏み台に - ルータやウェブカメラも
警察庁は、国内においてビル管理システムを踏み台とした不審なアクセスが、11月7日以降に急増しているとして注意を呼びかけた。
同庁の定点観測システムにおいて、不審なアクセスの急増を検知したもの。従来、1日あたり40件前後のIPアドレスよりアクセスを確認していたが、11月6日より増加をはじめ、7日に100件を突破、9日には140件へと拡大した。外部から操作できる脆弱なシステムの探索行為であると分析している。
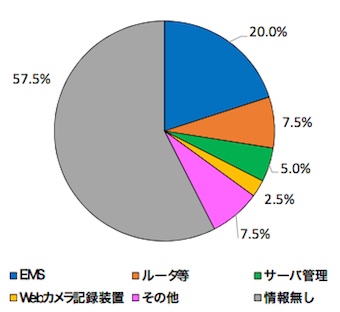
国内発信元の機器の割合(グラフ:警察庁)
具体的には、「telnet」で利用するTCP 23番ポートへのアクセス。同庁が発信元を調べたところ、国内のビルなどで利用する「エネルギー管理システム(EMS)」からアクセスされたもので、管理画面を確認できたという。
電力消費量を閲覧できるケースもあり、システムが乗っ取られて踏み台に悪用されたと見られる。また、ウェブカメラやルータなどのネットワーク機器も踏み台として悪用されていた。
同庁では、デフォルトのログインIDやパスワードを避け、アクセス制限を正しく実施したり、リモートアクセスを許す場合は適切なセキュリティ設定を実施するよう注意を呼びかけている。
(Security NEXT - 2014/11/17 )
 ツイート
関連リンク
PR
関連記事
「SharePoint」「WordPress」など脆弱性5件の悪用を警告 - 米当局
「Citrix NetScaler」に複数脆弱性 - 2件で悪用を確認、侵害調査を
「Next.js」の画像生成モジュールにRCEにつながる脆弱性
Adobe、7件のセキュリティアドバイザリを公開
「PHP」に複数の脆弱性 - セキュリティアップデートが公開
「ServiceNow AI Platform」にSQLiなど複数脆弱性 - 修正版を提供
MSP向け管理ツール「ManageEngine OpManager MSP」に深刻な脆弱性 - 8月に修正済み
米CISA、「Adobe Commerce」「WSO2」の脆弱性悪用を警告
ウェブサーバ「nginx」の「HTTP/3」モジュールに脆弱性
「Apache Tomcat」のアップデートで脆弱性12件を解消


