

「Adobe Reader/Acrobat」に8件の脆弱性 - アップデートが公開
Adobe Systemsは、深刻な脆弱性を修正した「Adobe Reader」「Adobe Acrobat」のセキュリティアップデートを公開した。
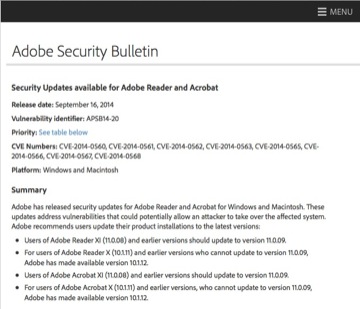
アップデートを公開したAdobe Systems
今回のアップデートは、WindowsやMac OS X向けに提供している両製品に見つかったあわせて8件の脆弱性を解消するプログラム。当初、米国時間9月9日に公開する予定だったが、不具合が見つかり同月16日に延期していた。
具体的には、メモリ破壊により、不正にコードを実行されるおそれがある「CVE-2014-0565」「CVE-2014-0566」や、ヒープオーバーフローの脆弱性「CVE-2014-0561」「CVE-2014-0567」を修正。
メモリ解放処理に問題があり、リモートでコードが実行されるおそれがあるいわゆる「use-after-free」の脆弱性「CVE-2014-0560」に対応。ユニバーサルクロスサイトスクリプティング(UXSS)の脆弱性「CVE-2014-0562」や、Windowsにおいて特権の昇格が生じる「CVE-2014-0568」についても修正している。
同社では、脆弱性を解消した最新版として「同11.0.09」「同10.1.12」を用意。いずれも適用優先度を3段階中もっとも高い「1」にレーティングしており、72時間以内にできるだけ早く更新するよう推奨している。
(Security NEXT - 2014/09/17 )
 ツイート
PR
関連記事
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認


