

MS、月例パッチ4件でで脆弱性42件を修正 - 検知回避に利用されるゼロデイ脆弱性を解消
日本マイクロソフトは、8月の月例セキュリティ更新プログラム4件を公開した。あわせて42件の脆弱性を修正している。
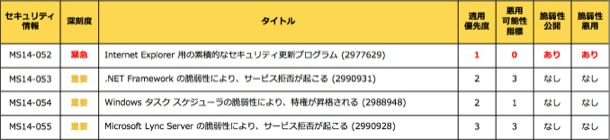
8月の月例セキュリティ更新プログラム(表:日本マイクロソフト)
深刻度が4段階中もっとも高い「緊急」のプログラムは「MS14-052」の1件のみ。「Internet Explorer」の累積的な脆弱性に対応したもので、修正した脆弱性は37件に及ぶ。適用優先度についても、3段階中もっとも高い「1」に設定されている。
修正された37件のうち、「CVE-2013-7331」については公開済みで、限定的ながらも積極的にゼロデイ攻撃へ利用されているという。
同脆弱性は、情報漏洩が発生する脆弱性で、悪用されるとローカルドライブ上に保存されたファイルが推測されるおそれがある。他脆弱性を狙った攻撃をしかける際に、セキュリティ対策ソフトや「Enhanced Mitigation Experience Toolkit(EMET)」の導入状況を把握し、それらの検出を回避するために悪用されているという。
のこるプログラム3件は、いずれも深刻度「重要」。「MS14-053」では、「.NET Framework」におけるサービス拒否の脆弱性を解消。「MS14-054」では「Windowsタスクスケジューラ」において特権が昇格する脆弱性を解消した。
また「MS14-055」では、サービス拒否が生じる「Lync Server」の脆弱性に対応した。同更新プログラムには、既知の不具合が報告されているため、適用時に注意が必要となる。
(Security NEXT - 2014/09/10 )
 ツイート
PR
関連記事
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


