

「お名前.com」装うフィッシングに注意 - ドメイン乗っ取りのおそれも
ドメイン登録サービスやレンタルサーバを展開するGMOインターネットの「お名前.com」を偽装したフィッシング攻撃が確認された。アカウントを奪われるとドメインが乗っ取られるおそれもあり、注意が必要だ。
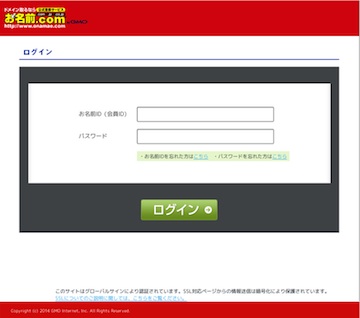
確認されたフィッシングサイト(画像:フィッシング対策協議会)
今回確認された攻撃は、「お名前.comの登録情報を確認してください」といった件名のメールを送り付ける手口。
メールの本文では、「アカウントが第三者によって盗まれる被害が多発している」などと説明し、「ドメインの管理ができなくなる」と不安を煽って偽サイトへ誘導。IDやパスワードなどのアカウント情報を詐取する。フィッシングメールの指示に従うと、皮肉にもフィッシングメールの本文にあるとおり、ドメインの管理ができなくなるおそれがある。
フィッシング対策協議会によれば、今回確認されたフィッシングサイトは、すでに停止しているという。同協議会では、今後も同様のサイトが公開されるおそれもあるとして注意を呼びかけるとともに、情報提供を呼びかけている。
ドメイン管理者のメールアドレスは、「Whois情報」から参照できるため、容易にフィッシング攻撃をしかけることができるため、注意が必要だ。
これまでもドメイン登録業者の「更新手続」などを装って、管理アカウントを取得し、ドメインを乗っ取るフィッシング攻撃が確認されており、ICANNではアドバイザリを公表し、広く注意を呼びかけている。
誤ってフィッシングサイトへアカウント情報を送信してしまった場合、ドメインやネームサーバ情報などを不正に操作されたり、ドメインを奪われるおそれがある。
(Security NEXT - 2014/04/15 )
 ツイート
関連リンク
PR
関連記事
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
教職員メルアカに不正アクセス、スパムの踏み台に - 日大法学部
万博出演者の個人情報などが流出か - 2025年日本国際博覧会協会
メール送信サービスのアクセスキーを第三者が不正利用 - 衣料品会社
顧客の個人情報が流出した可能性 - 淡路島の宿泊施設
フィッシング報告数が4割減 - ただし悪用URLは増加


