

Adobe、「Adobe Reader」「Acrobat」で再発した脆弱性を修正 - Windows版のみ影響
Adobe Systemsは、脆弱性1件を修正した「Adobe Reader」および「Adobe Acrobat」を公開した。Windows版のみ影響があり、30日以内を目安にアップデートを推奨している。
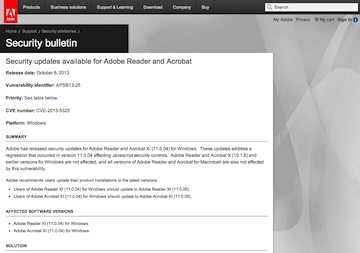
Adobeが公開したセキュリティ情報
今回公開されたアップデートは、Windows版の「同XI(11.0.04)」で確認されたJavascriptのセキュリティコントロールに関する脆弱性「CVE-2013-5325」を解消するプログラム。
PDFファイルをブラウザで閲覧した際、URI処理におけるセキュリティ対策が回避され、任意のコードを実行されるおそれがある。以前修正した脆弱性が再び再発したもので、「同X(10.1.8)」やMac OS X版には含まれていないという。
同社では脆弱性を修正した最新版「同XI(11.0.05)」を公開。適用優先度は、3段階中2番目で30日以内のアップデートを目安とする「2」とした。
一方、情報処理推進機構(IPA)では、アドビシステムズからは「過去に攻撃リスクが高いとされたことのある脆弱性」であるとのアナウンスがあったとし、早急なプログラムの適用を呼びかけている。
(Security NEXT - 2013/10/09 )
 ツイート
関連リンク
PR
関連記事
Windows版「PHP」にアップデート - 同梱「Brotli」を更新
脆弱性「PHP2Shell」の悪用を確認 - 米当局が注意喚起
Apple、「iOS 27.2」を公開 - 旧OSの更新では悪用脆弱性を修正
Google製「Brotliデコーダ」の脆弱性、幅広い環境に影響か
「PHP」にあらたな脆弱性、対象環境は限定的 - 次回更新時に修正
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「Nextcloud」組込ツールや「Arista VCO」の脆弱性などに注意喚起 - 米当局
ネットワーク統合管理製品「Arista VCO」に深刻な脆弱性 - すでに悪用も
「Apache Tomcat」に脆弱性8件 - 「クリティカル」評価の脆弱性も
Android版「Firefox」に暗号関連の脆弱性 - 修正版が公開


