

NICT、組織内部で発生したサイバー攻撃を視覚化する「NIRVANA改」を開発
情報通信研究機構(NICT)は、組織内部のネットワークにおける通信状況や、サイバー攻撃の警告を分析し、グラフィカルに表示するプラットフォーム「NIRVANA改」を開発した。
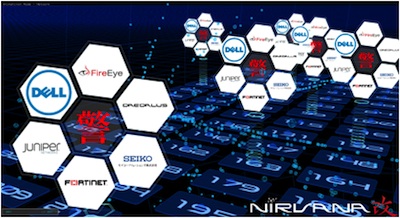
NIRVANA改の可視化画面(画像:NICT)
今回開発したのは、ネットワークをリアルタイムに可視化する「NIRVANA(nicter real-network visual analyzer)」を進化させたプラットフォーム。組織にマルウェアが侵入するといったセキュリティインシデントが多数発生しており、内部ネットワークの監視や分析の重要性が増していることから開発した。
具体的には、組織内ネットワークをリアルタイムに可視化。サイバー攻撃に関連した異常な通信を検知してアラートを表示する。さらに、ファイアウォールや侵入検知システムなど、セキュリティ機器の警告を集約して表示することも可能。対象とする組織内ネットワークは、アドレスブロック単位からIPアドレス単位の表示まで柔軟に変更できるという。
同機構では、6月12日より14日まで幕張メッセで開催される「Interop Tokyo 2013」のライブデモンストレーション「ShowNet」でデモを行う予定。
(Security NEXT - 2013/06/11 )
 ツイート
PR
関連記事
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「PHP2Shell」「HTTP2Shell」のいずれも影響 - 「PAN-OS」の修正版が順次公開
脆弱性「PHP2Shell」の悪用を確認 - 米当局が注意喚起
「Nextcloud」組込ツールや「Arista VCO」の脆弱性などに注意喚起 - 米当局
ネットワーク統合管理製品「Arista VCO」に深刻な脆弱性 - すでに悪用も
GMO「デスクトップクラウド」で侵害 - 利用者から金融口座の不正操作報告
「Splunk Enterprise」に複数の脆弱性 - 修正版が公開
侵入検知エンジン「Snort 3」に複数の脆弱性 - Cisco製品にも影響
Ciscoのビデオ会議製品に深刻な脆弱性 - 修正版が公開


