

偽「セキュリティ警告メール」装うフィッシング攻撃 - @niftyのウェブメール利用者狙う
@niftyのウェブメールサービス利用者を狙ったフィッシング攻撃が発生している。サービスを運営するニフティやフィッシング対策協議会では、注意喚起を行っている。
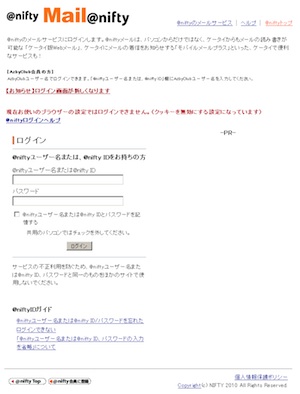
フィッシング対策協議会が確認したフィッシングサイト
@niftyを偽装したフィッシングメールで、偽サイトへ誘導し、IDとパスワードを入力させる攻撃が確認されたもの。今回の攻撃では、「セキュリティ警告メール」を装っていた。
ニフティでは、ウェブメールにログインする際のURLを案内し、ログイン時には必ずメールアドレスを確認するよう呼びかけている。
フィッシング対策協議会によれば、問題のサイトはすでに停止が確認されているが、今後も類似のサイトが公開されるおそれもあるとして注意を呼びかけている。
(Security NEXT - 2013/04/08 )
 ツイート
PR
関連記事
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大


