

NTTデータ・セキュリティ、IEの脆弱性「CVE-2011-1256」について注意喚起
NTTデータ・セキュリティは、「Internet Explorer」の脆弱性「CVE-2011-1256」について検証を実施し、システムの奪取を再現できたとして、対策を呼びかけている。
今回同社が検証を実施したのは、日本マイクロソフトが月例セキュリティ更新プログラム「MS11-050」によって修正した脆弱性「CVE-2011-1256」。
脆弱性は、IEのDOM変更処理に存在しており、正しく初期化されていないオブジェクトや削除されたオブジェクトを処理する際に、メモリ破壊が発生する。
同脆弱性は、「IE 8」以前に影響があり、最大深刻度は「重要」。環境によっては「注意」となっているが、悪用された場合リモートでコードが実行されるおそれがある。「IE 9」は影響を受けない。
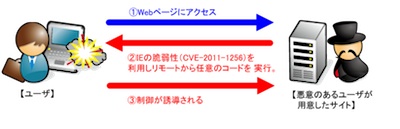
検証イメージ(図:NTTデータ・セキュリティ)
NTTデータ・セキュリティでは、脆弱性を攻撃するよう細工したウェブページを用意。攻撃対象のシステム上で閲覧させることにより、特定のサーバ、ポートへコネクションを確立できることを検証テストで確認した。
(Security NEXT - 2011/06/22 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


