

MS検証ツールにゼロデイ脆弱性、セキュリティ対策ソフトの制御奪取に悪用可能
Windows用の実行時検証ツール「Microsoft Application Verifier」に、コードインジェクションが可能となる脆弱性が見つかった。発見したセキュリティベンダーは、多くのセキュリティ対策ソフトが脆弱性を悪用した攻撃に対して無防備であり、乗っ取られるおそれがあるとして、攻撃手法を「DoubleAgent」と名付けた。
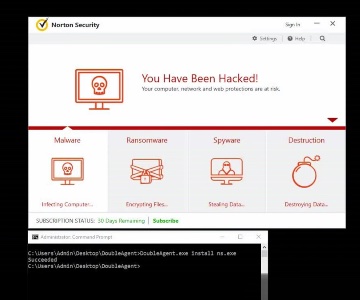
Cybellumが公開したデモ動画の1シーン
問題の脆弱性は、Windows上で動作するアプリケーションの実行時検証ツールとして提供されている「Microsoft Application Verifier」に存在し、イスラエルのセキュリティベンダーであるCybellum Technologiesが公表した。
「Windows XP」以来、15年にわたり存在しており、「Windows 10」においても影響を受けるとしている。
「Microsoft Application Verifier」は開発者向けの検証ツールだが、同社によれば、通常の検証機能をカスタムした検証機能に変更できる機能が存在。同機能を攻撃者が悪用することで、あらゆるアプリケーションにライブラリファイルを読み込ませ、制御を奪うことが可能で、再起動など行っても影響が続くという。

(Security NEXT - 2017/03/23 )
 ツイート
PR
関連記事
「Citrix Workspace app for Windows」に2件の脆弱性
Cisco、9月16日にセキュリティアドバイザリを公開予定
Check PointのVPN機能に深刻なRCE脆弱性 - ライブパッチや更新を提供
「Adobe Acrobat/Reader」にセキュリティ更新 - 脆弱性32件を解消
「FortiOS」や「NetScaler」など脆弱性4件の悪用を警告 - 米当局
米CISA、悪用脆弱性リストに4件を追加
「Ivanti Neurons for ITSM」に複数脆弱性 - 6件が「クリティカル」
MS、9月の月例セキュリティ更新で脆弱性973件に対応
「Adobe Campaign Classic」に緊急対応必要なRCE脆弱性
「Chrome 153」を公開、脆弱性230件を修正 - ゼロデイも


