

「Citrix ADC」などに深刻な脆弱性、パッチ未提供 - 早急に緩和策実施を
「Citrix ADC(Application Delivery Controller)」および「Citrix Gateway」にリモートよりコードの実行が可能となる深刻な脆弱性が含まれていることがわかった。
両製品は、「NetScaler ADC」や「NetScaler Gateway」としても知られる製品。両製品において現在サポート中のバージョンに、認証なしに任意のコードが実行可能となる「CVE-2019-19781」が明らかとなったもの。
同脆弱性を発見、同社へ報告したPositive Technologiesは、リモートより容易に悪用できる脆弱性であると指摘。アカウントなど入手することなくインターネットより1分以内に内部ネットワークへ侵入が可能になるという。
Citrixより、共通脆弱性評価システムのCVSSのスコアは公表されていないが、同社の分析では最高値である「10」に値すると説明。158カ国で少なくとも8万の企業がリスクにさらされる可能性があると警鐘を鳴らした。
Citrixでは脆弱性の判明を受け、アップデートの準備を進めているが、12月26日の時点で公開に至っていない。同社は緩和策をアナウンスし、利用者に対して早急に実施するよう呼びかけている。
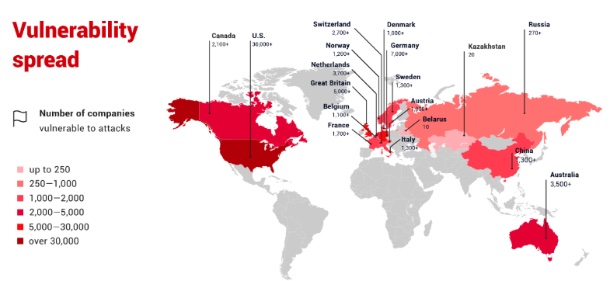
Positive Technologiesが公開した脆弱性の影響を示すヒートマップ
(Security NEXT - 2019/12/27 )
 ツイート
関連リンク
PR
関連記事
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み


