

2018年下半期の攻撃トラフィック、上半期の3.5倍 - 8割強が「telnet」狙い
F-Secureは、2018年下半期の脅威動向を取りまとめた。攻撃トラフィックは8億1300万件で、上半期の3.5倍となった。
2018年下半期に同社がワールドワイドに展開するハニーポットネットワークで検知された攻撃トラフィックについて、動向を取りまとめたもの。
攻撃の検知件数は8億1300万件。前期の2億3100万件から約3.5倍に拡大した。前年同期の5億4600万件と比較すると約1.5倍にあたる。2017年、2018年と下半期に攻撃が集中する傾向が見られたが、年間を通じて見ても2018年は前年比約32%増となった。
2018年下半期における攻撃トラフィックの発信国を見ると、「米国」が3億600万件と突出。「ロシア」が6200万件、「イタリア」が5800万件、「イギリス」が3900万件で続く。攻撃の標的となった国も「米国」が2500万件で最多。次いで「カナダ」「チェコ」「イタリア」が多かった。いずれも日本は上位10カ国に入っていない。
攻撃の標的となったポートを見ると、「telnet」で利用する「TCP 23番ポート」が83%を占める。次いで「SSH」で使用する「TCP 22番ポート」が多く、「Windows」のファイル共有プロトコル「SMB」で使われる「TCP 445番ポート」なども対象となっていた。
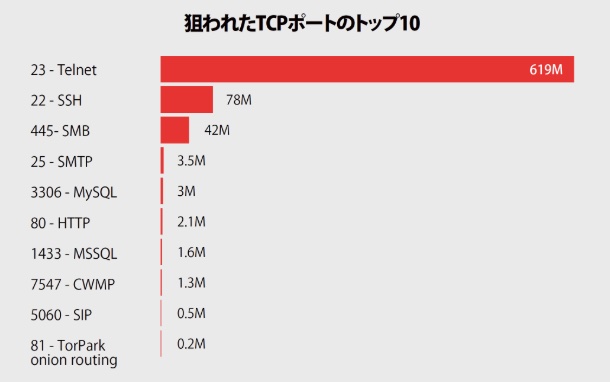
攻撃対象となったポート(グラフ:F-Secure)
(Security NEXT - 2019/03/08 )
 ツイート
関連リンク
PR
関連記事
「Plex Media Server」など6件、悪用済み脆弱性に注意喚起 - 米CISA
NICTとMITRE、AIエージェントの脆弱性探索競技を12月に開催
先週注目された記事(2026年10月11日〜2026年10月17日)
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
相次ぐ情報流出被害、攻撃手法は多様 - 思わぬ「API」も
先週注目された記事(2026年9月27日〜2026年10月3日)
先週注目された記事(2026年9月20日〜2026年9月26日)
先週注目された記事(2026年9月13日〜2026年9月19日)


