

VMwareの「AirWatch Console」に深刻な脆弱性 - 認証回避のおそれ
「VMware Workspace ONE Unified Endpoint Management Console(AirWatch Console)」において認証が回避されるおそれがある深刻な脆弱性が含まれていることがわかった。
同製品は、エンドポイントのライフサイクルを一元管理するためのソリューション。同製品の「SAML認証」が回避されるおそれがある「CVE-2018-6979」が含まれていることが明らかとなったもので、重要度は4段階中もっとも高い「クリティカル(Critical)」にレーティングされている。
証明書による認証を有効化している場合に、SAMLセッションが偽装されるおそれがある。ただし、証明書認証を利用していない場合の影響は情報漏洩にとどまり、深刻度は「重要(Important)」となるという。
同社では、各バージョンに対してパッチを用意。利用者へ対応を呼びかけている。
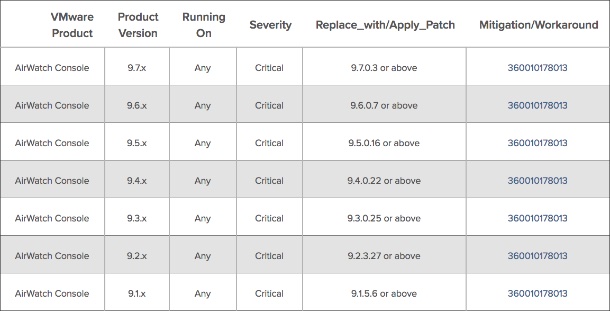
影響があるバージョン(表:VMware)
(Security NEXT - 2018/10/10 )
 ツイート
関連リンク
PR
関連記事
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認


