

MS、「Foreshadow」対策でアドバイザリ - アップデートや追加対応策の実施を
Intelの主要プロセッサに、別名「Foreshadow」と呼ばれる脆弱性「L1 Terminal Fault(L1TF)」が判明した問題で、マイクロソフトは月例セキュリティ更新にあわせ、アップデートをリリースした。
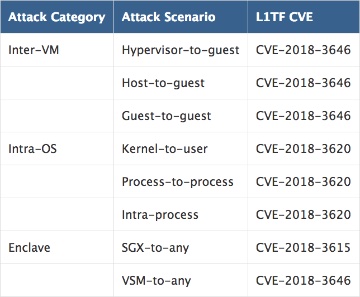
L1TFにおける攻撃シナリオ(表:マイクロソフト)
同社は、「Foreshadow」への対処にあたり、マイクロコードとソフトウェアの両面より対応が必要であると説明。
アドバイザリをリリースし、脆弱性の詳細を説明するとともに、アップデートにより最新の状態を保つことや、「Windows」や「Windows Server」利用者に求められる対応策についてアナウンスしている。
具体的には、「Foreshadow」で判明した3件の脆弱性のうち、「Foreshadow-NG」とされる「OS」や「システム管理モード(SMM)」が影響を受ける「CVE-2018-3620」や、「仮想マシンマネージャ(VMM)」が影響を受ける「CVE-2018-3646」への対策が必要があるという。

(Security NEXT - 2018/08/17 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


