

「BIND 9」にDoS攻撃を受けるおそれ - アップデートがリリース
DNSサーバ「BIND 9」に特定環境下でリモートよりDoS攻撃を受けるおそれがある脆弱性が明らかとなった。脆弱性へ対処したアップデートがリリースされている。
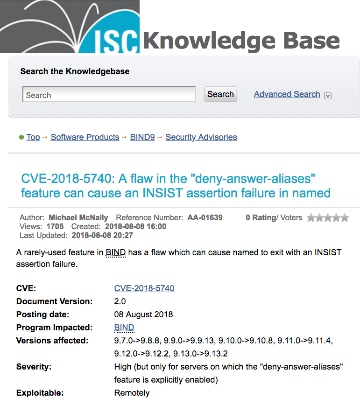
脆弱性を公表したISC
「BIND 9」で「deny-answer-aliases」を有効化している場合に、INSISTアサーションエラーが生じ、「BIND」がサービス拒否に陥るおそれがある脆弱性「CVE-2018-5740」が明らかとなったもの。
重要度は「高(High)」とレーティングされている。
Internet Systems Consortium(ISC)では、脆弱性を解消した「同9.12.2-P1」「同9.11.4-P1」「同9.10.8-P1」「同9.9.13-P1」を用意。「deny-answer-aliases」を使用している場合はアップデートするよう呼びかけている。
(Security NEXT - 2018/08/09 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


