

Adobe、Flashゼロデイ脆弱性に対処した定例外更新をリリース - できる限り早急に更新を
Adobe Systemsは、深刻な脆弱性を修正した「Adobe Flash Player」のセキュリティアップデートを提供開始した。脆弱性はすでに悪用が確認されている。
今回のアップデートは、解放済みメモリへアクセスが行われるいわゆる「Use-After-Free」の脆弱性「CVE-2018-4877」「CVE-2018-4878」を解消するプログラム。
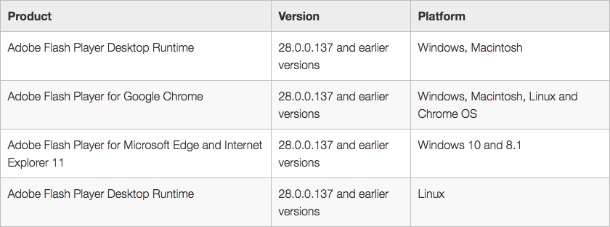
影響を受ける「Adobe Flash Player」のバージョン(表:Adobe Systems)
脆弱性の重要度は、いずれも3段階中もっとも深刻とされる「クリティカル(Critical)」。悪用された場合、リモートよりコードを実行されるおそれがある。
「CVE-2018-4878」に関しては標的型攻撃による悪用が報告されており、北朝鮮の攻撃グループ「TEMP.Reaper」が関与しているとの指摘も出ている。同社では2月5日の週にアップデートを公開するとの事前予告を行っていた。
同社は、各プラットフォーム向けにこれら脆弱性を解消する最新版「同28.0.0.161」をリリース。適用優先度は、「Linux」を除き、いずれも3段階中もっとも高い「1」としており、72時間以内を目安にできる限り早急に適用するよう呼びかけている。
(Security NEXT - 2018/02/07 )
 ツイート
関連リンク
PR
関連記事
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース


