

「Adobe Flash Player」に9件の深刻な脆弱性 - 72時間以内にアップデートを
Adobe Systemsは、深刻な脆弱性を解消した「Adobe Flash Player」のセキュリティアップデートを公開した。
9件の脆弱性を修正したAdobe Systems
解放後のメモリへアクセスする「use after free」やメモリ破壊など、CVEベースであわせて9件の深刻な脆弱性が判明し、対処したもの。
脆弱性が悪用された場合、リモートでコードを実行され、システムの制御を奪われるおそれがある。
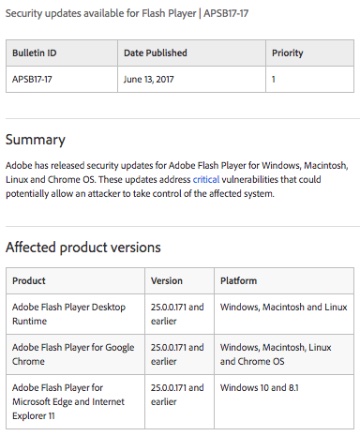
同社は「Windows」「Mac OS X」「Linux」「Google Chrome」向けに脆弱性を解消した「同26.0.0.126」を提供。また「Microsoft Edge」「Internet Explorer 11」向けに「同26.0.0.120」をリリースした。
「Windows」「Mac OS X」やブラウザ同梱版については、適用優先度を3段階中もっとも高い「1」とし、72時間以内を目安にアップデートするよう推奨。「Linux」については、任意のタイミングによるアップデートを求める「3」とレーティングした。
今回のアップデートで修正された脆弱性は以下のとおり。
CVE-2017-3075
CVE-2017-3081
CVE-2017-3083
CVE-2017-3084
CVE-2017-3076
CVE-2017-3077
CVE-2017-3078
CVE-2017-3079
CVE-2017-3082
(Security NEXT - 2017/06/14 )
 ツイート
関連リンク
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


