

Adobe Creative Cloudのデスクトップアプリに脆弱性 - 修正版がリリース
Adobe Systemsは、「Adobe Creative Cloudデスクトップアプリケーション」の脆弱性を解消するアップデートの提供を開始した。
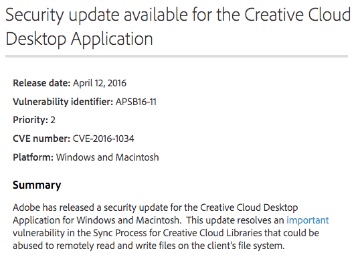
アップデートを公開したAdobe
同社によれば、「Creative Cloud Libraries」のシンクプロセスにおいて存在するJavaScript APIの脆弱性「CVE-2016-1034」に対処したもの。脆弱性が悪用されると、リモートよりクライアントのファイルシステムからファイルが読み取られたり、ファイルが書き込まれるおそれがあるという。
深刻度は「重要」とレーティングしており、「Windows」および「Mac OS X」における「同3.5.1.209」および以前のバージョンが影響を受ける。
同社では、脆弱性を修正した「同3.6.0.244」を用意。適用優先度は、3段階中2番目にあたる「2」に指定しており、脆弱性の悪用は確認されていないが、30日以内を目安にアップデートを行うよう推奨している。
(Security NEXT - 2016/04/13 )
 ツイート
PR
関連記事
Windows版「PHP」にアップデート - 同梱「Brotli」を更新
脆弱性「PHP2Shell」の悪用を確認 - 米当局が注意喚起
Apple、「iOS 27.2」を公開 - 旧OSの更新では悪用脆弱性を修正
Google製「Brotliデコーダ」の脆弱性、幅広い環境に影響か
「PHP」にあらたな脆弱性、対象環境は限定的 - 次回更新時に修正
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「Nextcloud」組込ツールや「Arista VCO」の脆弱性などに注意喚起 - 米当局
ネットワーク統合管理製品「Arista VCO」に深刻な脆弱性 - すでに悪用も
「Apache Tomcat」に脆弱性8件 - 「クリティカル」評価の脆弱性も
Android版「Firefox」に暗号関連の脆弱性 - 修正版が公開


