

MS、深刻度「緊急」2件含む月例パッチ5件を公開 - 23件の脆弱性を解消
日本マイクロソフトは、3月の月例セキュリティ更新プログラム5件を公開した。あわせて23件の脆弱性を修正している。
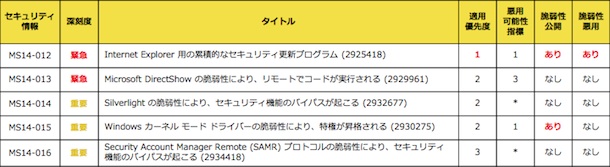
2014年3月の月例セキュリティ更新プログラム一覧
4段階中もっとも深刻とされる「緊急」のプログラムは2件。そのうち同社が適用優先度をもっとも高い「1」にレーティングしているプログラムは、「Internet Explorer」の累積的な脆弱性に対処した「MS14-012」。今回修正した23件のうち、18件と大半を占めている。
「MS14-012」では、細工されたウェブページを閲覧すると、リモートからコード実行されるおそれがあるメモリ破損の脆弱性に対処した。なかでも、「CVE-2014-0322」および「CVE-2014-0324」はゼロデイ攻撃が確認されている。
もう1件の「緊急」とされるプログラムは、「Microsoft DirectShow」に存在するメモリ破損の脆弱性を解消した「MS14-013」。細工された画像を読み込むと不正なコードを実行されるおそれがある。
「緊急」以外のプログラム3件は、いずれも深刻度が1段階低い「重要」。「MS14-015」では、特権の昇格が生じる「Windowsカーネルモードドライバ」の脆弱性を解消。一部脆弱性はすでに公開されているという。
「MS14-014」および「MS14-016」では、それぞれ「Silverlight」や「Security Account Manager Remote(SAMR)」のプロトコルに関連する脆弱性を解消。いずれも悪用されるとセキュリティ機能をバイパスされ、同社や他社で見つかった他脆弱性と組み合わせて悪用されるおそれがある。
(Security NEXT - 2014/03/12 )
 ツイート
PR
関連記事
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正
「Adobe Campaign Classic」など4製品に脆弱性 - 「クリティカル」脆弱性も
Kubernetes向けツール「consul-k8s」に脆弱性 - 修正版が公開
「macOS」にセキュリティ更新 - 300件弱の脆弱性に対応
49システムで情報流出、横展開など確認 - ユミルリンク
「Chrome」で脆弱性52件を修正 - 4件が「クリティカル」
「Brotli」や「Adobe Commerce」「Magento」の脆弱性悪用を確認 - 米当局が注意喚起


